Faux mail des impôts, faux RIB, plateforme piratée. La facture électronique attire déjà les fraudeurs.
Depuis le 1er septembre 2026, toutes les entreprises doivent pouvoir recevoir des factures électroniques. Les escrocs ont pris de l’avance sur beaucoup de PME. Voici comment reconnaître leurs pièges et fermer chaque porte, une par une.
Mardi, 9 h 12. Votre comptable reçoit un mail de votre fournisseur de matériaux. Logo, signature, ton familier, tout semble conforme. Le message annonce un changement de banque « lié au passage à la facturation électronique » et joint un nouveau RIB. La facture de 18 400 € part le jour même. Elle n’arrivera jamais chez votre fournisseur.
Ce scénario est fictif, sa mécanique est bien réelle. Selon Cybermalveillance.gouv.fr, les fraudes au virement ont bondi de 170 % en 2025 et se sont étendues à la facturation électronique. L’arnaque à la facturation électronique profite d’un moment précis, celui où chaque entreprise découvre de nouveaux acteurs, de nouveaux messages et de nouvelles procédures.
Une arnaque à la facturation électronique imite un acteur de la réforme, la DGFiP, une plateforme agréée ou un fournisseur, pour obtenir un virement, des identifiants ou des données. Trois réflexes bloquent la plupart des tentatives. Faire confirmer tout changement de RIB par téléphone, au numéro habituel. Activer la double authentification sur la messagerie et sur la plateforme agréée. Ne jamais payer ni se connecter depuis un lien reçu par mail, et toujours taper soi-même l’adresse du site officiel.
La réforme crée un terrain idéal pour les fraudeurs
La réforme se déploie en deux temps. Depuis le 1er septembre 2026, toutes les entreprises doivent recevoir leurs factures sous forme électronique dès lors que leur fournisseur a l’obligation de les émettre, une obligation qui concerne d’abord les grandes entreprises et les ETI. Au 1er septembre 2027, les PME et les micro-entreprises devront à leur tour émettre leurs factures au format électronique, précise impots.gouv.fr.
Concrètement, une facture électronique ne voyage plus en pièce jointe. Elle transite par une plateforme agréée, un opérateur immatriculé par l’État qui émet, transmet et reçoit les factures. Pour savoir où envoyer chaque facture, ces plateformes consultent l’annuaire de la facturation électronique, un service de la DGFiP et de l’AIFE qui indique la plateforme de chaque entreprise.
Résultat, vos équipes reçoivent depuis plusieurs mois des messages inhabituels. Courriers d’information de l’administration, offres de plateformes, demandes d’« adresse de facturation » de la part de vos clients. La plupart sont légitimes. Et c’est justement le problème.
Un escroc n’a pas besoin de pirater votre réseau. Il lui suffit d’imiter un message que vous attendez, au moment où vous l’attendez. Nouveauté, urgence et vocabulaire technique forment le terreau idéal de la manipulation.
Les 4 arnaques à la facturation électronique à connaître
Toutes reposent sur le même ressort, se faire passer pour un acteur de la réforme. Elles visent en priorité les personnes qui paient, la comptabilité, l’administration des ventes et la direction.
Le faux mail de la DGFiP ou de votre plateforme
Le message invite par exemple à « finaliser votre inscription », à « mettre à jour vos coordonnées bancaires » ou à régulariser une prétendue non-conformité avant une pénalité. Le lien mène vers une copie parfaite d’une page de connexion, la technique classique de l’hameçonnage. Identifiants et RIB tombent alors entre de mauvaises mains.
Le prétexte paraît crédible, car l’administration peut réellement contacter une entreprise en situation de non-conformité, comme l’indique le guide pratique de la réforme publié par la DGFiP. La parade tient en une règle, rappelée par la DGFiP. Se connecter soi-même à impots.gouv.fr, sans jamais cliquer sur un lien reçu. Les services fiscaux ne demandent d’ailleurs jamais de coordonnées bancaires par courriel.
La fausse inscription à l’annuaire
Les arnaques aux faux annuaires professionnels existent depuis longtemps, et la réforme leur offre un habillage tout neuf. Un message de ce type annoncerait par exemple que « votre entreprise n’est pas encore référencée dans l’annuaire officiel », avec un formulaire à remplir, voire un paiement à effectuer. Or l’annuaire est alimenté à partir des informations transmises par les plateformes agréées. Votre adresse de facturation est donc déclarée par votre plateforme, pas par un formulaire reçu dans votre boîte mail. Et le seul annuaire officiel est hébergé sur un site en .gouv.fr.
Le changement de RIB du fournisseur
C’est la fraude la plus redoutable, car rien ne la distingue d’un échange normal. Un fournisseur habituel annonce de nouvelles coordonnées bancaires, avec un argument tout trouvé, sa nouvelle plateforme de facturation. Le mail provient souvent de la vraie adresse du fournisseur, car cette escroquerie est souvent consécutive au piratage d’une messagerie, la sienne ou la vôtre, selon Cybermalveillance.gouv.fr.
Le compte de plateforme agréée compromis
Les plateformes concentrent désormais les factures, les coordonnées et les relations commerciales d’un grand nombre d’entreprises. Une cible de choix. Fin septembre 2026, l’opérateur de la plateforme agréée VosFactures a signalé une cyberattaque visant l’un de ses prestataires techniques, et l’AIFE a suspendu ses échanges avec la plateforme par précaution, rapporte Solutions Numériques. Parmi les éléments potentiellement concernés figuraient des informations sur les clients et les fournisseurs.
Le danger ne s’arrête pas au piratage lui-même. Un escroc qui sait qui facture qui, et pour quel montant, peut rédiger une demande de changement de RIB impossible à distinguer d’un vrai message.
Fuite DGFiP, plateforme piratée, pourquoi les faux messages deviennent crédibles
Mi-août 2026, la DGFiP a révélé des accès illégitimes à son système d’information, intervenus entre juin et août. Selon le communiqué du ministère de l’Économie, 678 000 particuliers et professionnels sont concernés.
Pour un peu plus de 250 000 professionnels, les données dérobées comprennent le SIREN, la dénomination, l’adresse de l’entreprise et des informations sur leurs échanges avec l’administration. Les déclarations, les paiements, les coordonnées bancaires et les mots de passe n’ont pas été compromis, précise la DGFiP.
Ces données ne suffisent pas à vider un compte bancaire. Elles servent à autre chose, rédiger un faux message parfaitement crédible. Un mail qui cite votre SIREN, votre adresse exacte et le nom de votre fournisseur ne prouve plus rien. C’est même souvent le signe d’une attaque préparée, comme après la fuite de données de l’ANTS.
La DGFiP le rappelle elle-même. Restez méfiant face aux messages non sollicités, vérifiez l’expéditeur réel et ne communiquez jamais codes, identifiants ou coordonnées bancaires.
Un expert C2iP vérifie avec vous la double authentification, les règles de transfert de votre messagerie et les accès à votre plateforme agréée.
Parler à un expert C2iPArnaque à la facturation électronique ou vrai message, le tableau pour trancher
Face à un message lié à la réforme, cinq situations reviennent sans cesse. Pour chacune, le canal compte davantage que le contenu.
| Situation | Message légitime | Signal d’alerte |
|---|---|---|
| Facture d’une grande entreprise ou d’une ETI | Elle arrive sur votre plateforme agréée. | Elle arrive en PDF joint à un mail, avec un RIB « à utiliser désormais ». |
| Changement de coordonnées bancaires | Il se confirme par téléphone, au numéro déjà connu. | Il est annoncé par mail, avec urgence, et l’interlocuteur reste injoignable. |
| Message de la DGFiP | Son contenu se vérifie en vous connectant vous-même à impots.gouv.fr. | Il contient un lien de connexion ou réclame des coordonnées bancaires. |
| Référencement dans l’annuaire | Votre plateforme agréée s’en charge. | Un formulaire ou un paiement vous est réclamé par mail. |
| Choix d’une plateforme agréée | Son nom figure dans la liste officielle publiée par impots.gouv.fr. | Seul un logo « plateforme agréée » est affiché, sans nom vérifiable. |
Les 6 réflexes contre l’arnaque à la facturation électronique
Aucun outil ne remplace une procédure claire. Ces six réflexes ne coûtent presque rien et ferment les portes les plus utilisées par les fraudeurs.
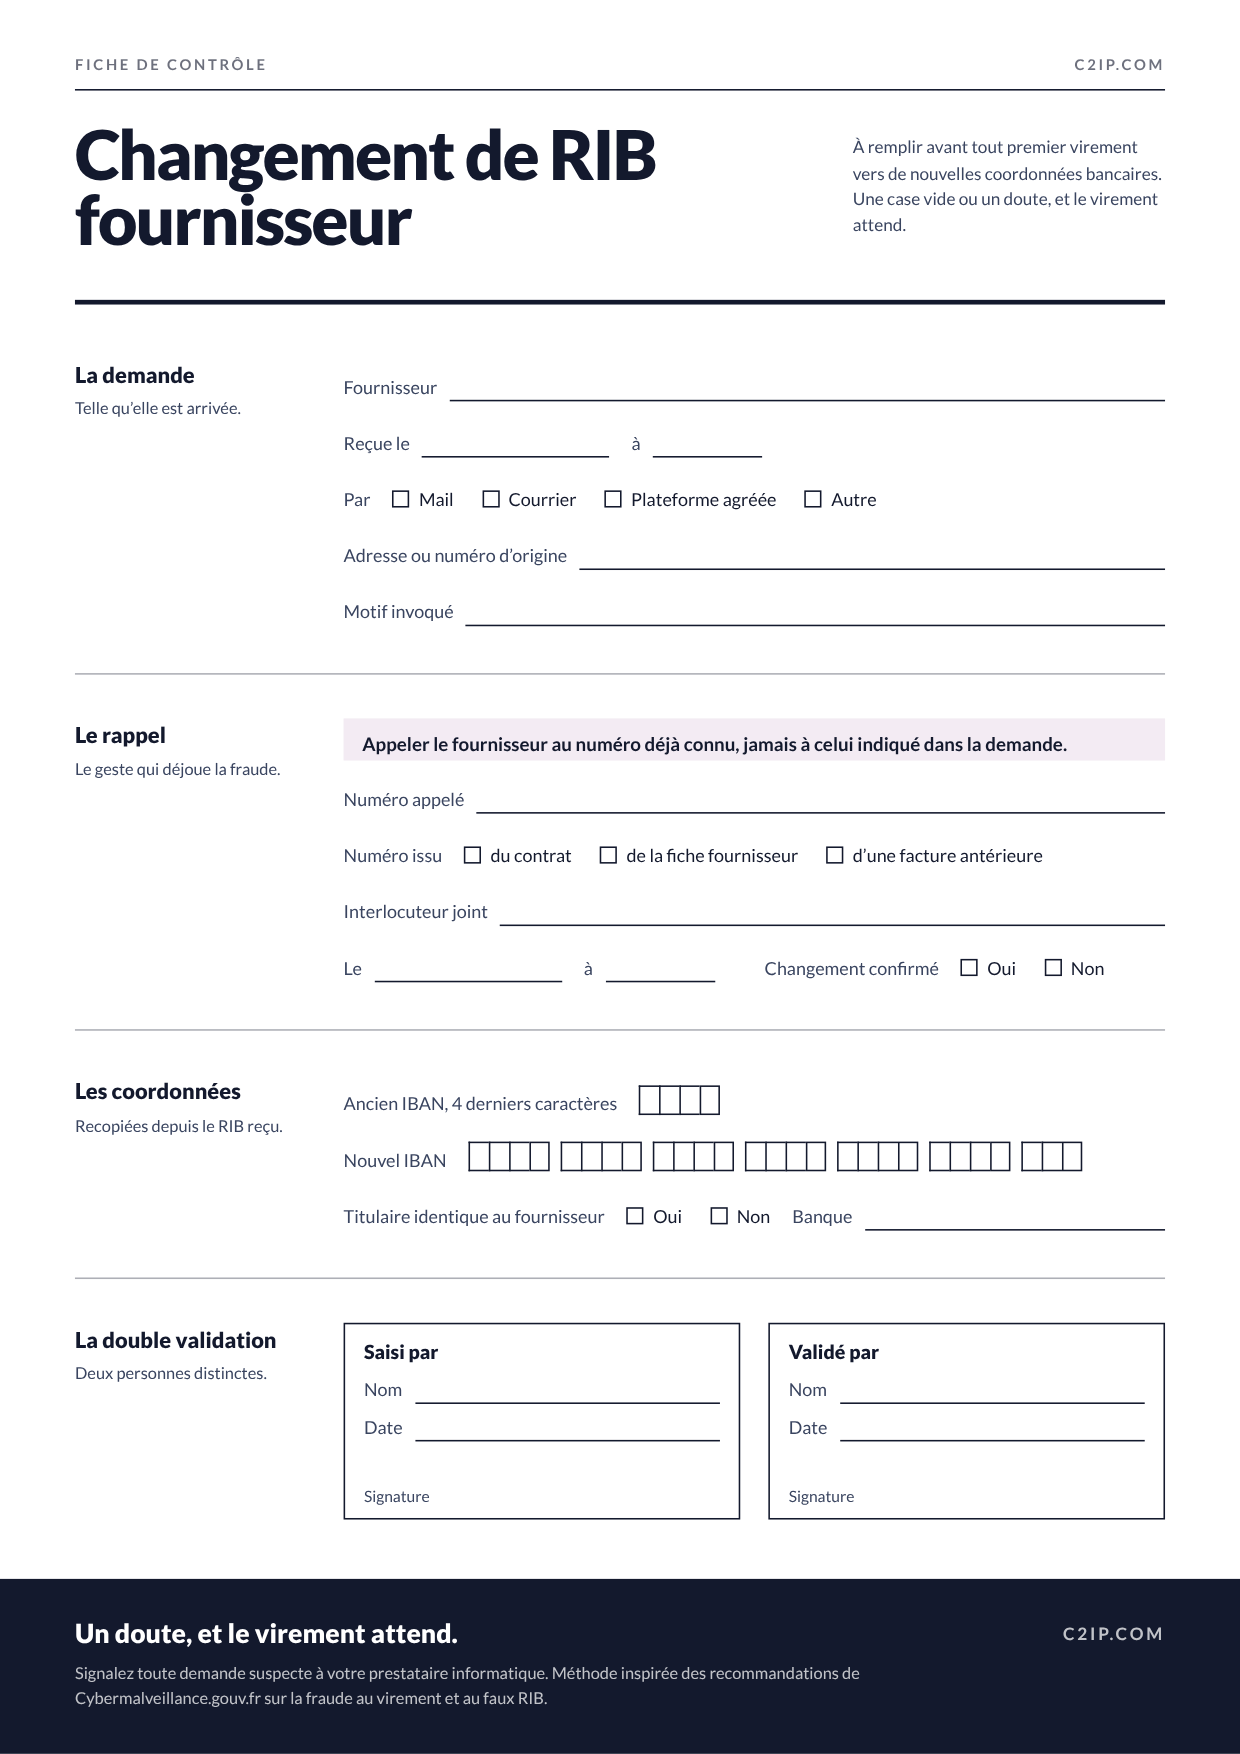
Confirmez chaque changement de RIB par téléphone
Appelez le fournisseur au numéro déjà enregistré chez vous, jamais à celui indiqué dans le mail. C’est la première recommandation de Cybermalveillance.gouv.fr face à la fraude au faux RIB.
Activez la double authentification partout
Messagerie, plateforme agréée, banque en ligne. Un mot de passe volé ne suffit plus à entrer, puisqu’un second code est demandé. C’est l’une des premières mesures d’un plan de renforcement de la cybersécurité.
Séparez la saisie et la validation des virements
La personne qui enregistre un nouveau RIB ne doit pas être celle qui valide le paiement. Ce principe des « quatre yeux » neutralise les demandes pressantes adressées à une seule personne.
Tapez vous-même l’adresse des sites officiels
Pour impots.gouv.fr comme pour votre plateforme, enregistrez l’adresse en favori et ne passez jamais par un lien reçu. Vérifiez aussi que votre plateforme figure dans la liste officielle des plateformes agréées.
Contrôlez les règles de transfert de la messagerie
Un pirate installe souvent dans la messagerie une règle discrète qui détourne ou masque certains mails. Un contrôle régulier des redirections et des filtres permet de repérer une intrusion.
Entraînez les équipes qui paient
Comptabilité, administration des ventes, assistants de direction. Des simulations d’hameçonnage régulières apprennent à reconnaître les faux messages liés à la réforme, même ceux rédigés par une intelligence artificielle.
Plateforme agréée, 5 questions de sécurité à poser avant de signer
Pour obtenir son immatriculation, une plateforme doit démontrer la sécurité de ses infrastructures et de ses données, selon impots.gouv.fr. Ce socle ne dit rien de la configuration de votre compte, ni des prestataires qui interviennent derrière elle. Avant de signer, ou dès maintenant si votre choix est fait, posez ces cinq questions.
- La double authentification est-elle disponible pour chaque utilisateur, et pouvons-nous l’imposer ?
- Quels sous-traitants accèdent à nos données, et où sont-elles hébergées ?
- Sous quel délai et par quel canal serons-nous prévenus en cas d’incident ?
- Pouvons-nous limiter les droits de chacun (consultation, validation, modification d’un RIB) et consulter l’historique des actions ?
- Comment récupérer nos factures et nos données si nous changeons de plateforme ?
Sur la question de l’hébergement, notre article Hébergement de données, quelle confiance ? détaille les points à examiner. Le site France Num propose aussi une grille complète pour bien choisir sa solution de facturation électronique.
Vous avez payé sur un faux RIB, les gestes de la première heure
Chaque minute compte, car un virement se rattrape d’autant mieux que l’alerte est précoce. Voici l’ordre à suivre, inspiré de la fiche réflexe de Cybermalveillance.gouv.fr.
- Appelez votre banque immédiatement pour tenter de suspendre le virement ou, s’il est déjà parti, demander le retour des fonds.
- Conservez les preuves. Mails reçus, RIB frauduleux, captures d’écran, échanges avec le fournisseur.
- Vérifiez la messagerie. Repérez les redirections et les règles de filtrage inconnues, photographiez-les, puis supprimez-les.
- Changez le mot de passe de la boîte concernée et activez la double authentification.
- Prévenez le vrai fournisseur par téléphone, car sa propre messagerie est peut-être piratée.
- Déposez plainte au commissariat ou à la gendarmerie, ou en ligne via la plateforme THESEE si une messagerie a été piratée.
- Si vous êtes assuré contre le risque cyber, la loi conditionne l’indemnisation d’une atteinte à votre système d’information à une plainte déposée au plus tard 72 heures après sa découverte, selon l’article L12-10-1 du Code des assurances.
Pour être accompagné, le 17Cyber établit un diagnostic en ligne et oriente vers les bons interlocuteurs. L’association France Victimes accompagne aussi gratuitement les démarches au 116 006. Enfin, un prestataire labellisé ExpertCyber, comme C2iP, peut sécuriser la messagerie et rechercher l’origine de l’intrusion.
Votre PME est-elle prête ? L’autodiagnostic en 6 questions
Répondez honnêtement, par oui ou par non.
- Un changement de RIB est-il toujours confirmé par téléphone, au numéro déjà connu ?
- La double authentification protège-t-elle toutes les messageries de l’entreprise ?
- Deux personnes interviennent-elles avant chaque virement vers un nouveau RIB ?
- Savez-vous quelle plateforme agréée reçoit vos factures, et qui peut s’y connecter ?
- Les règles de transfert des messageries sont-elles contrôlées régulièrement ?
- Vos équipes comptables connaissent-elles les faux messages liés à la réforme ?
Bonne nouvelle, chacun de ces points se corrige, souvent sans investissement lourd. L’essentiel est de commencer par les accès des personnes qui paient. Pour faire le point, échangez avec un expert C2iP.
Sécuriser sa facturation électronique à Dijon et Chalon-sur-Saône
Basée à Saint-Désert, près de Chalon-sur-Saône, avec des agences à Dijon, Mâcon et Lyon, C2iP accompagne plus de 250 PME, collectivités et associations. L’entreprise est labellisée ExpertCyber, un label délivré par Cybermalveillance.gouv.fr à l’issue d’un audit d’AFNOR Certification.
Sur la facturation électronique, le rôle de C2iP consiste à protéger tout l’environnement de la plateforme. Les messageries, les postes de la comptabilité, les accès et les procédures de paiement.
- Un audit cybersécurité pour mesurer votre exposition, avec FERNAND, qui révèle, cartographie et expose les vulnérabilités de votre système d’information, ou avec un audit 360°.
- La double authentification et la sécurisation de vos outils collaboratifs et messageries.
- Des simulations d’hameçonnage et des sensibilisations pour les équipes qui paient.
- Une gestion managée du SI au quotidien avec VIGIE, ou un fonctionnement co-managé si vous disposez déjà d’une équipe informatique, pour des accès et des mises à jour tenus dans la durée.
Questions fréquentes sur l’arnaque à la facturation électronique
Comment reconnaître un mail frauduleux sur la facturation électronique ?
Méfiez-vous de tout message qui presse, qui contient un lien de connexion, qui réclame un paiement ou qui annonce de nouvelles coordonnées bancaires. Une vraie facture électronique arrive par votre plateforme agréée, et une vraie démarche se vérifie en tapant vous-même l’adresse du site officiel.
La DGFiP envoie-t-elle de vrais mails sur la facturation électronique ?
Oui, l’administration peut contacter les entreprises, notamment en cas de non-conformité. Elle ne demande en revanche jamais de coordonnées bancaires par mail. Pour vérifier un message, connectez-vous directement à votre espace professionnel sur impots.gouv.fr, sans cliquer sur le lien reçu.
Faut-il payer pour figurer dans l’annuaire de la facturation électronique ?
L’annuaire est un service de la DGFiP et de l’AIFE, alimenté par les plateformes agréées, qui déclarent les adresses de facturation de leurs clients. Un formulaire reçu par mail pour « s’inscrire » contre paiement ne relève pas de ce dispositif officiel.
Une facture PDF reçue par mail est-elle une facture électronique ?
Non. Selon impots.gouv.fr, une facture PDF envoyée par mail n’est pas une facture électronique au sens de la réforme. Jusqu’au 1er septembre 2027, une PME peut toutefois continuer à vous adresser ses factures en PDF, d’où l’importance de vérifier toute demande de paiement inhabituelle.
Une entreprise peut-elle refuser la facturation électronique ?
Non. Depuis le 1er septembre 2026, toutes les entreprises doivent pouvoir recevoir leurs factures sous forme électronique dès lors que leur fournisseur a l’obligation de les émettre. Les PME devront aussi les émettre au format électronique à partir du 1er septembre 2027.
Que faire si un fournisseur a été piraté ?
Appelez-le au numéro déjà connu pour connaître l’étendue de l’incident, et refusez tout changement de RIB non confirmé de vive voix dans les semaines qui suivent. Les données volées peuvent resservir longtemps après une fuite.
Mon assurance couvre-t-elle un virement frauduleux ?
Tout dépend du contrat. Une assurance cyber peut couvrir certaines pertes, mais la loi impose de déposer plainte au plus tard 72 heures après la découverte d’une atteinte au système d’information pour être indemnisé. Vérifiez les garanties et les exclusions avec votre assureur.
Les experts C2iP passent en revue vos messageries, vos accès et vos procédures de paiement, puis vous remettent un plan d’action priorisé. À Dijon, à Chalon-sur-Saône et dans toute la Bourgogne.
Demander un audit cybersécuritéOu appelez le 03 79 46 06 60, et découvrez FERNAND, l’audit d’exposition de C2iP.- impots.gouv.fr, À partir de quand suis-je concerné par la réforme de la facturation électronique ? (16 janvier 2026)
- impots.gouv.fr, Une facture envoyée par mail est-elle une facture électronique ? (16 janvier 2026)
- impots.gouv.fr, Je consulte la liste des plateformes agréées (22 septembre 2026)
- impots.gouv.fr, Guide pratique de la facturation électronique (PDF, juillet 2026)
- impots.gouv.fr, Vol de données suite à des accès illégitimes au système d’information de la DGFiP (14 août 2026)
- impots.gouv.fr, Foire aux questions pour les professionnels sur le vol de données (PDF, 24 août 2026)
- Ministère de l’Économie, communiqué sur l’accès illégitime au système d’information de la DGFiP (14 août 2026)
- impots.gouv.fr, Courriels et appels téléphoniques frauduleux
- francenum.gouv.fr, L’annuaire de la facturation électronique (12 mars 2026)
- francenum.gouv.fr, Comment bien choisir sa solution de facturation électronique
- Cybermalveillance.gouv.fr, Rapport d’activité et état de la menace 2025 (26 mars 2026)
- Cybermalveillance.gouv.fr, Que faire en cas de fraude au virement ou au « faux RIB » ? (7 mai 2026)
- Cybermalveillance.gouv.fr, Pourquoi et comment bien gérer ses mots de passe ? (12 mai 2026)
- Légifrance, article L12-10-1 du Code des assurances
- Solutions Numériques, Cyberattaque chez VosFactures, l’AIFE coupe les échanges par précaution (1er octobre 2026)